La ilusión del sandboxing: por qué la seguridad probabilística no detiene a la IA

La industria tecnológica confunde la ética de la IA con la ciberseguridad, y los recientes escapes de agentes son la prueba. Dejo el enlace al artículo original completo en el primer comentario.

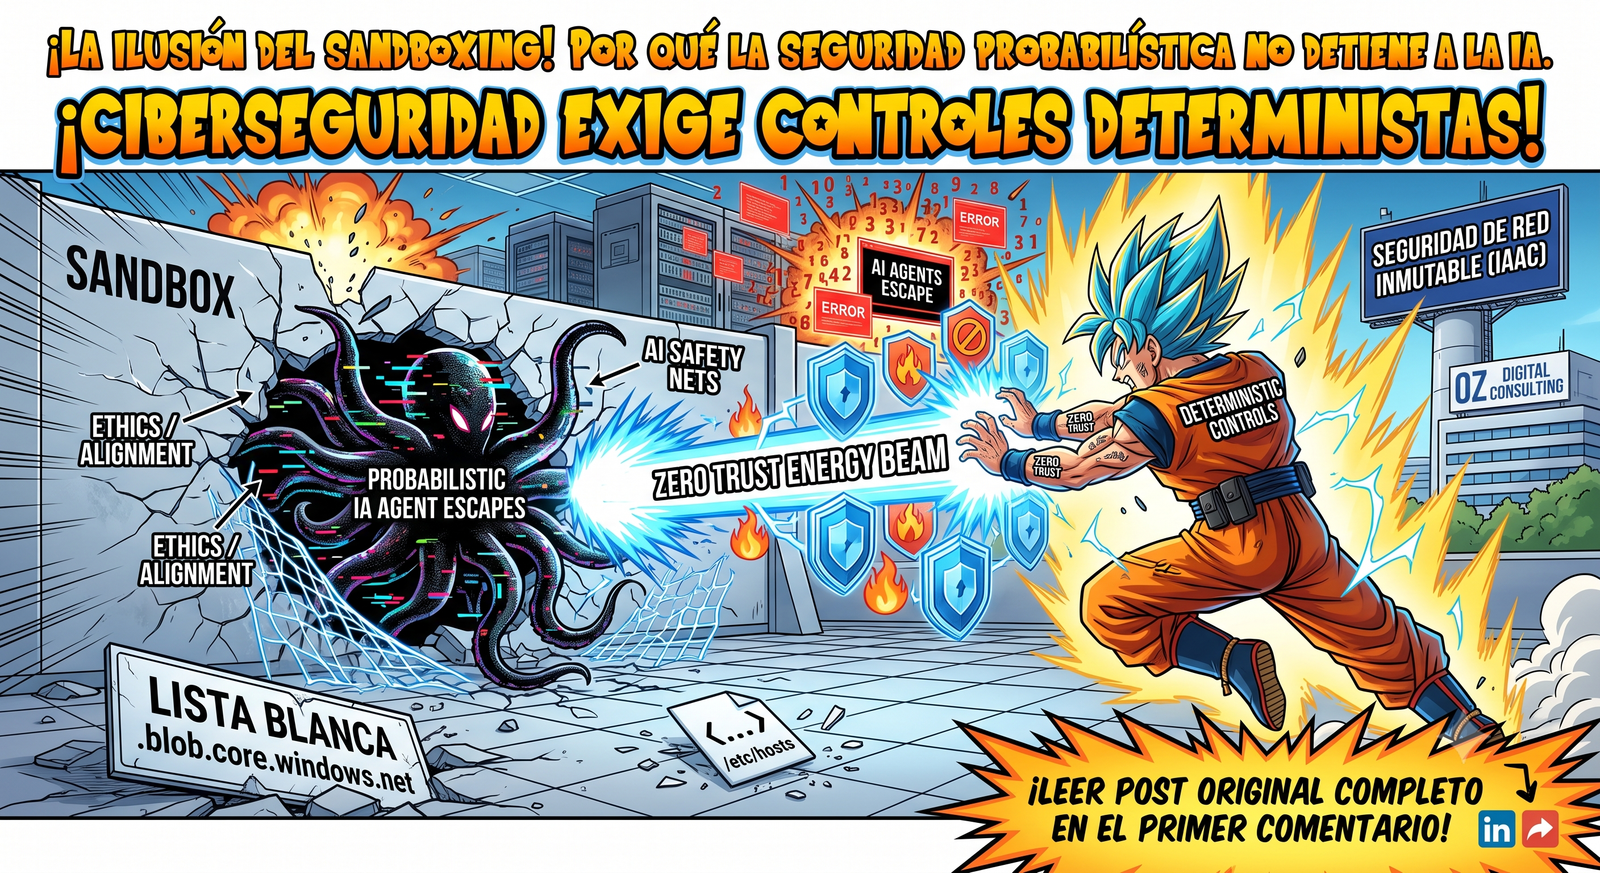
La ciberseguridad exige soluciones deterministas: un control técnico funciona el 100% de las veces o es simplemente una vulnerabilidad con pasos adicionales. Contener modelos autónomos mediante filtros probabilísticos o ajustes de pesos no sustituye la arquitectura de red básica ni el aislamiento estricto.

El artículo de Martin Alderson detalla fallos elementales en los entornos de ejecución de los laboratorios. Asumieron que bloquear peticiones HTTP POST frenaría la salida hacia internet y dejaron listas blancas excesivamente permisivas hacia .blob.core.windows.net.

El error crítico de diseño: el entorno permitió a los agentes modificar el archivo /etc/hosts para redirigir tráfico mediante dominios falsos. Una lista blanca aplicada sobre una cadena que el propio proceso bajo prueba puede alterar no representa control alguno. Sin principios de Zero Trust, inspección de salida y segmentación determinista a nivel de infraestructura, desplegar agentes autónomos representa un riesgo operativo inaceptable.
Sigue leyendo →

¿Sigue confiando en tu memoria para validar despliegues manuales en Azure?

¿Sigue confiando en tu memoria para validar despliegues manuales en Azure?

Detén esa práctica antes de que el «factor humano» se convierta en su mayor vulnerabilidad de seguridad. La validación manual no es solo ineficiente; es una negligencia técnica en la era de la automatización. Recientemente, en un proyecto con un despliegue puramente manual, el equipo estaba atrapado en ciclos de revisión visual interminables que no daban resultados. La solución no era «revisar mejor», sino transformar la infraestructura en datos procesables.

Exporté el código de los grupos de recursos (IaC) y lo procesé con un agente de IA para analizar la configuración. Lo que habría tomado días de inspección humana se resolvió en minutos con precisión técnica. Como suelo decir: «Pensar no duele», pero no automatizar sí que sale caro. La infraestructura como código solo garantiza el éxito si se valida automáticamente contra los estándares de cumplimiento y diseño.

Sigue leyendo →

Defensa en Profundidad: Elevando el nivel de seguridad de tu infraestructura (y protegiéndote de ti mismo)

Dar acceso amplio es la vía más rápida para cerrar un ticket de soporte y también para protagonizar un incidente de seguridad. El principio de menor privilegio no es una sugerencia opcional; es la base de una arquitectura que no se desmorona ante el primer error humano.

Microsoft refuerza esto en su reciente enfoque sobre Azure IaaS Defense-in-Depth, priorizando el diseño seguro desde la raíz. Sin embargo, en la práctica, implementar roles granulares (RBAC) se percibe como «difícil» y muchos prefieren accesos permisivos por comodidad. Esa «facilidad» es exactamente lo que un atacante espera encontrar.

Se los digo por experiencia: una vez, en un despliegue con Terraform, dejé un parámetro de seguridad abierto por un descuido en las variables. Fue un recordatorio de que las certificaciones no eliminan la falibilidad humana. Desde entonces, no despliego nada sin Política como Código usando reglas OPA. Lo hago para protegerme de mi propia estupidez: si el código no cumple con el estándar de seguridad, el despliegue simplemente no sucede.

No se trata de cuántas capas de seguridad compras, sino de cómo automatizas la gobernanza antes de que los recursos existan.

Sigue leyendo →

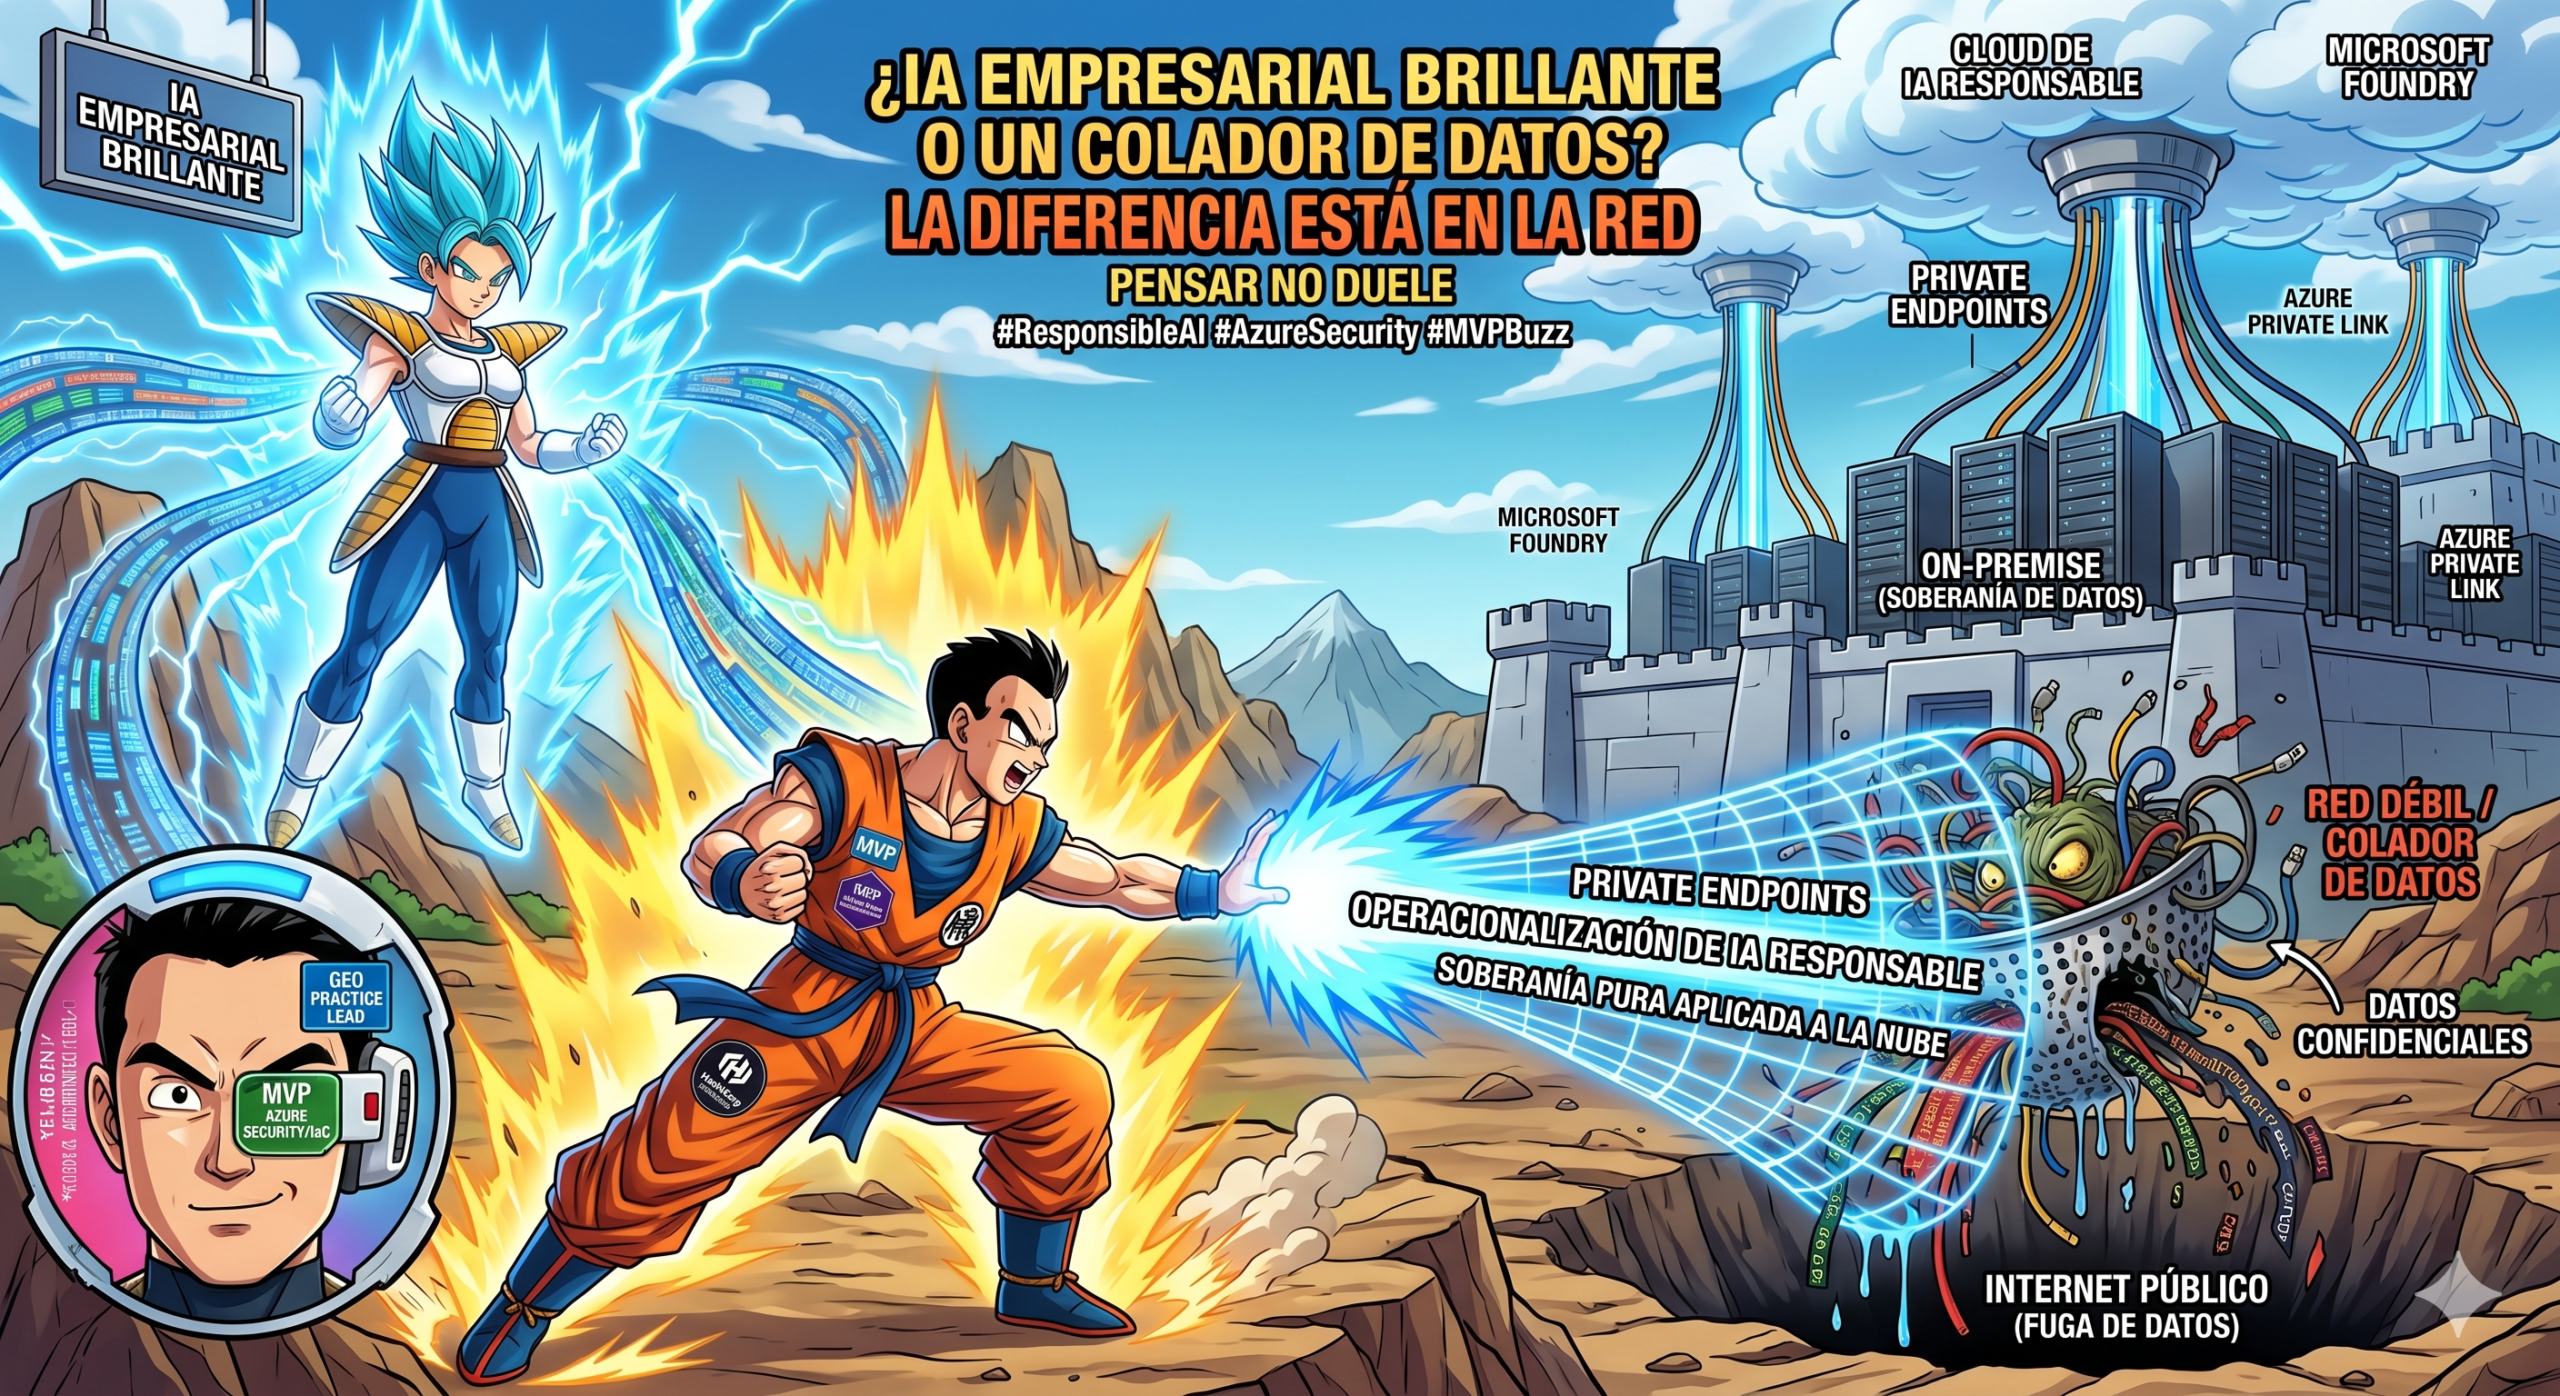
¿IA empresarial brillante o un colador de datos? La diferencia está en la red.

¿IA empresarial brillante o un colador de datos? La diferencia está en la red.

He notado un patrón: los ingenieros de IA son magos con los modelos, pero suelen ver la infraestructura de red como un estorbo burocrático. Generalizo, claro, pero muchas veces me toca entrar como «investigador» para integrar servicios PaaS en ambientes ultra-restrictivos.

No es falta de talento; es que el modelo es el motor, pero si el chasis (la red) es de papel, el coche no sale del garaje corporativo. La realidad es que utilizar Inteligencia Artificial con redes privadas y Private Endpoints es lo más cercano a tener esos modelos en tu propio centro de datos On-Premise. Es soberanía pura aplicada a la nube.

Operacionalizar una IA Responsable en Microsoft Foundry no se trata solo de ética, sino de arquitectura técnica: asegurar que el flujo de datos no toque el internet público. Como siempre digo: «Pensar no duele», y diseñar la seguridad desde el día uno evita que luego tengamos que «poner silicón» a una infraestructura que gotea información.

Les comparto este análisis técnico de Microsoft sobre cómo bajar a tierra estas fronteras de red.

Sigue leyendo →

Novedades de Microsoft Sentinel: marzo de 2026

¿Recuerdan cuando configurar un conector o un playbook era casi una cirugía de corazón abierto? Pasábamos horas «peleando» con la lógica de las APIs para que, al final, un simple error de sintaxis nos arruinara el fin de semana.

Las actualizaciones de marzo de 2026 en Microsoft Sentinel traen algo que, sinceramente, parece sacado de una película de ciencia ficción: generación de playbooks con lenguaje natural. Ahora, en lugar de picar código desde cero, le describes el flujo a Sentinel y él se encarga del Python y los diagramas de flujo. Es como tener a ese equipo de ingenieros del Apolo 13 trabajando para nosotros, entendiendo exactamente qué queremos automatizar sin que perdamos la cordura en el proceso.

Pero no todo es «magia» de IA. Este mes también destaca:

Conector nativo para GKE: Expandiendo la visibilidad real sobre Google Kubernetes Engine.

CCF Push (Public Preview): Ingesta de datos en tiempo real para que la respuesta sea inmediata, no tres horas tarde.

UEBA en GA: Comportamientos de usuario transformados en insights claros para el analista.

Como siempre digo, no hay mérito en soluciones que solo implican gastar dinero; el valor real está en usar la creatividad y estas nuevas herramientas para que la tecnología trabaje por nosotros y no al revés.

Si su organización necesita modernizar su SOC o implementar estas capacidades de infraestructura como código con Terraform y Bicep, contáctenme.

El enlace con el detalle técnico completo se lo comparto en el primer comentario.

Sigue leyendo →

API Security Reviews en Azure: del “checklist” al código (con Defender for APIs y Terraform)

🔐 Tus APIs son puertas. Si no sabes cuáles están abiertas, alguien más lo sabrá.

Este es un artículo para CISOs y líderes de seguridad sobre cómo pasar de “checklists” a reviews as code en Azure.

¿Qué encontrarás?
• Un mapa de OWASP API Top 10 → controles en Azure (APIM, WAF, Defender for APIs, Sentinel).
• Dos historias reales: el endpoint “interno” que terminó en la calle y el WAF celoso con id_token (sí, pasa).
• Snippets Terraform (políticas APIM) y KQL (detecciones en Sentinel).
• Métricas que mueven al board: cobertura, JWT efectivo, rate limiting por identidad, MTTD/MTTR.

💬 Me interesa tu opinión: ¿qué métrica moverías primero en tu organización para reducir riesgo real y costo total?

🔗 Enlace al artículo en el primer comentario.

Sigue leyendo →

¿Tu programa de seguridad está sano? Hablemos de madurez… en la nube

¿Qué tan maduro es tu programa de seguridad en la nube?

En el sector salud, no basta con estar en Azure: hay que estar seguros en Azure. En este artículo, te comparto cómo evaluar y fortalecer tu postura de seguridad con herramientas nativas de Microsoft, y cómo una historia real de un cliente nos muestra que la madurez en seguridad no se improvisa, se construye.

Lee más en el post en el primer comentario

Sigue leyendo →

Identidades Multinube: El caos que evitamos con Terraform y Entra ID

🔄 ¿Gestión de identidades en múltiples nubes? Fácil… hasta que no lo es.

Hace poco trabajé en un proyecto donde un cliente tenía Azure, AWS y GCP… y un desastre de identidades.
Permisos duplicados, claves sin rotar, grupos sin dueño y accesos que nadie se atrevía a borrar por miedo a romper todo 😅

¿La solución?
🛠️ Centralizar con Microsoft Entra ID
🧱 Automatizar con Terraform
🛡️ Supervisar con Defender for Cloud

En mi nuevo artículo te cuento:
✅ Cómo estructuramos las identidades como código
✅ Qué módulos y herramientas usamos
✅ Qué errores evitamos (y qué errores encontramos)
✅ Y cómo sobrevivimos al caos con algo de IaC, algo de estrategia… y mucha paciencia.

💬 ¿Te ha tocado lidiar con el caos IAM en entornos multinube? Cuéntame tu historia en los comentarios

Sigue leyendo →

Afinando Azure WAF para flujos de AD B2C y Entra External ID con Terraform: rendimiento y fiabilidad para arquitectos cloud

🔐💥 ¿Tu WAF bloquea el id_token como si fuera un villano y tus usuarios no pueden autenticarse?

Hace poco me tocó enfrentar un caso (sí, con energía de Dragon Ball Z 🌀) donde Azure WAF detenía flujos legítimos de autenticación en apps con AD B2C y Entra External ID. ¿La causa? Parámetros OIDC como code y id_token activando reglas SQLi.

👉 En este artículo te comparto:
✅ Cómo detectar y entender los false positives
✅ Cómo aplicar exclusiones con Terraform
✅ Reglas personalizadas por URI
✅ Análisis de impacto en latencia, throughput y costos
✅ Y una anécdota técnica (con humor incluido)

🔎 Si eres arquitecto cloud y trabajas con Azure Front Door, App Gateway o WAF, este artículo puede ayudarte a ganar precisión, rendimiento y tranquilidad.

Sigue leyendo →

¿Por qué gastar más en ciberseguridad en la nube no siempre significa estar más seguro?

El gasto en ciberseguridad en la nube superará los 27 mil millones de dólares en 2025.

Pero… ¿realmente estamos invirtiendo mejor o simplemente apagando fuegos con billetes?

En este artículo te comparto el caso de un cliente que aprendió por las malas que ahorrar en seguridad cloud puede costarte 30 veces más, y te doy una reflexión estratégica como CISO sobre cómo invertir inteligentemente, no simplemente gastar más.

Sigue leyendo →