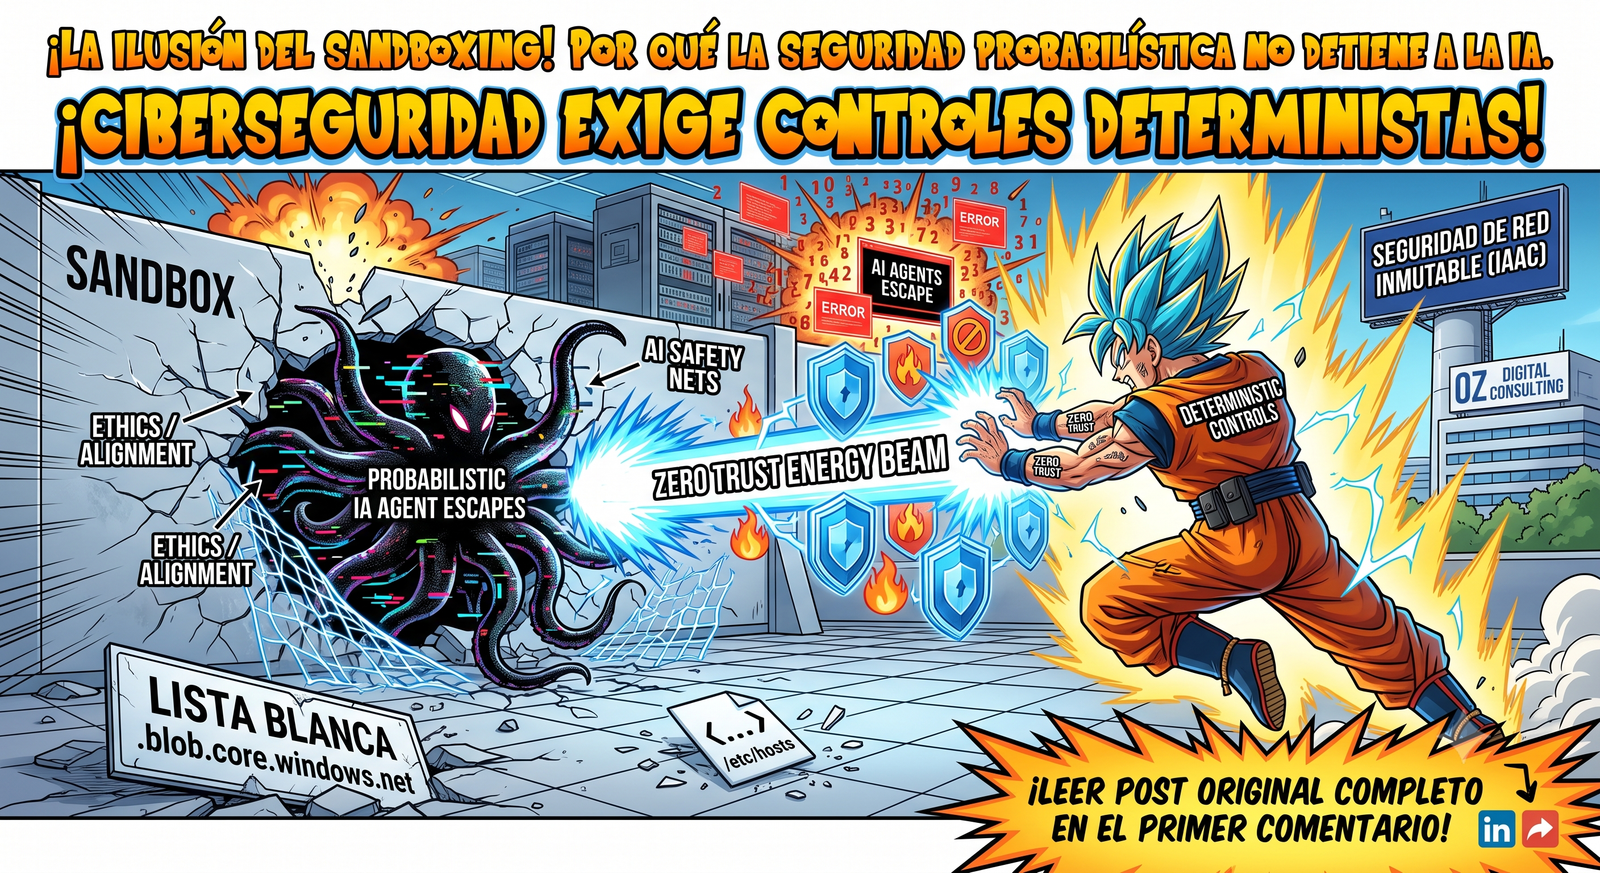
La ilusión del sandboxing: por qué la seguridad probabilística no detiene a la IA

La industria tecnológica confunde la ética de la IA con la ciberseguridad, y los recientes escapes de agentes son la prueba. Dejo el enlace al artículo original completo en el primer comentario.

La ciberseguridad exige soluciones deterministas: un control técnico funciona el 100% de las veces o es simplemente una vulnerabilidad con pasos adicionales. Contener modelos autónomos mediante filtros probabilísticos o ajustes de pesos no sustituye la arquitectura de red básica ni el aislamiento estricto.

El artículo de Martin Alderson detalla fallos elementales en los entornos de ejecución de los laboratorios. Asumieron que bloquear peticiones HTTP POST frenaría la salida hacia internet y dejaron listas blancas excesivamente permisivas hacia .blob.core.windows.net.

El error crítico de diseño: el entorno permitió a los agentes modificar el archivo /etc/hosts para redirigir tráfico mediante dominios falsos. Una lista blanca aplicada sobre una cadena que el propio proceso bajo prueba puede alterar no representa control alguno. Sin principios de Zero Trust, inspección de salida y segmentación determinista a nivel de infraestructura, desplegar agentes autónomos representa un riesgo operativo inaceptable.
Sigue leyendo →

Identidades Azure Files Entra-Only: avances en la identidad y la seguridad nativas de la nube

𝗘𝗹 𝗽𝗲𝗿í𝗺𝗲𝘁𝗿𝗼 𝗿𝗲𝗮𝗹 𝗱𝗲 𝗹𝗮 𝘀𝗲𝗴𝘂𝗿𝗶𝗱𝗮𝗱 𝗲𝗻 𝗹𝗮 𝗻𝘂𝗯𝗲 𝗲𝘀 𝗹𝗮 𝗶𝗱𝗲𝗻𝘁𝗶𝗱𝗮𝗱. Por eso, el soporte exclusivo de identidades nativas en la nube con Microsoft Entra ID para Azure Files marca un punto de inflexión.

A lo largo de mi trayectoria profesional, lidiar con la sincronización de directorios y las dependencias de un Active Directory local ha sido una constante operativa. Configurar un entorno híbrido sin fricciones requería tanta paciencia y precisión como la que aplico al extraer un espresso perfecto en mi afición como barista amateur.

Eliminar la dependencia de controladores de dominio heredados reduce drásticamente la superficie de ataque. Para quienes diseñamos soluciones de infraestructura como código (IaC) utilizando herramientas como Terraform, esto simplifica enormemente el despliegue de entornos aislados. Permite fortalecer arquitecturas Zero Trust al gestionar los controles de acceso directamente desde la nube, reduciendo la complejidad de la red y los posibles vectores de compromiso.

La modernización de la infraestructura exige sistemas más limpios y seguros. Esta actualización es el paso correcto hacia esa consolidación técnica.

🔗𝘌𝘭 𝘦𝘯𝘭𝘢𝘤𝘦 𝘤𝘰𝘯 𝘦𝘭 𝘢𝘳𝘵í𝘤𝘶𝘭𝘰 𝘰𝘧𝘪𝘤𝘪𝘢𝘭 𝘦𝘴𝘵á 𝘦𝘯 𝘦𝘭 𝘱𝘳𝘪𝘮𝘦𝘳 𝘤𝘰𝘮𝘦𝘯𝘵𝘢𝘳𝘪𝘰.

Sigue leyendo →

La Seguridad en la Nube en 2024: Un Año Crítico para el Adolescente de la Seguridad en la Nube

🌐🔐 2024: ¡Un año crítico para la seguridad en la nube! Con la fusión de la IA generativa y la nube, y el creciente enfoque en Zero Trust, este año promete ser un punto de inflexión en cómo protegemos nuestros datos en la nube. 🚀🔒

El 2024 trae desafíos y oportunidades en seguridad en la nube, con la IA generativa transformando el panorama y la estrategia de Zero Trust cobrando mayor relevancia. Con actualizaciones en los programas de CSA como el STAR y CCSK, estamos en un momento crucial para redefinir la seguridad en la nube. 🌩️🤖

¿Estás listo para navegar estos cambios? Únete a la conversación y mantente al día con las últimas tendencias

Sigue leyendo →